AI Act, Omnibus e Legge 132/2025: la mappa aggiornata
Cosa prescrive davvero l'AI Act dopo il Regolamento (UE) 2026/1744 e i decreti attuativi della Legge 132/2025 – aggiornato a novembre 2026.
Il punto di partenza resta il Regolamento (UE) 2024/1689, il cosiddetto AI Act, in vigore dal 1° agosto 2024 e applicabile per fasi successive. Su questo impianto è intervenuto il Regolamento (UE) 2026/1744 (il Digital Omnibus on AI), pubblicato nella Gazzetta Ufficiale dell'Unione europea il 24 luglio 2026 e in vigore dal 27 luglio 2026, che ha modificato alcune scadenze e alcuni obblighi dell'AI Act. Il parallelo pacchetto di semplificazione su GDPR, cookie e altre norme sui dati segue invece un percorso separato ed è ancora in discussione. In Italia, la Legge 23 settembre 2025, n. 132, in vigore dal 10 ottobre 2025, è stata attuata con due decreti legislativi: il D.Lgs. 160/2026 e il D.Lgs. 7 ottobre 2026, n. 179, in vigore dal 23 ottobre 2026.
Più che sulla cronologia dell'iter legislativo, vale la pena soffermarsi su cosa queste norme chiedono concretamente alle imprese. È qui che si gioca la parte più impegnativa – e meno conosciuta – della conformità, ed è qui che occorre fare chiarezza rispetto a comunicazioni allarmistiche che spesso confondono obblighi, scadenze e sanzioni massime.
1. La logica dell'AI Act: un approccio basato sul rischio
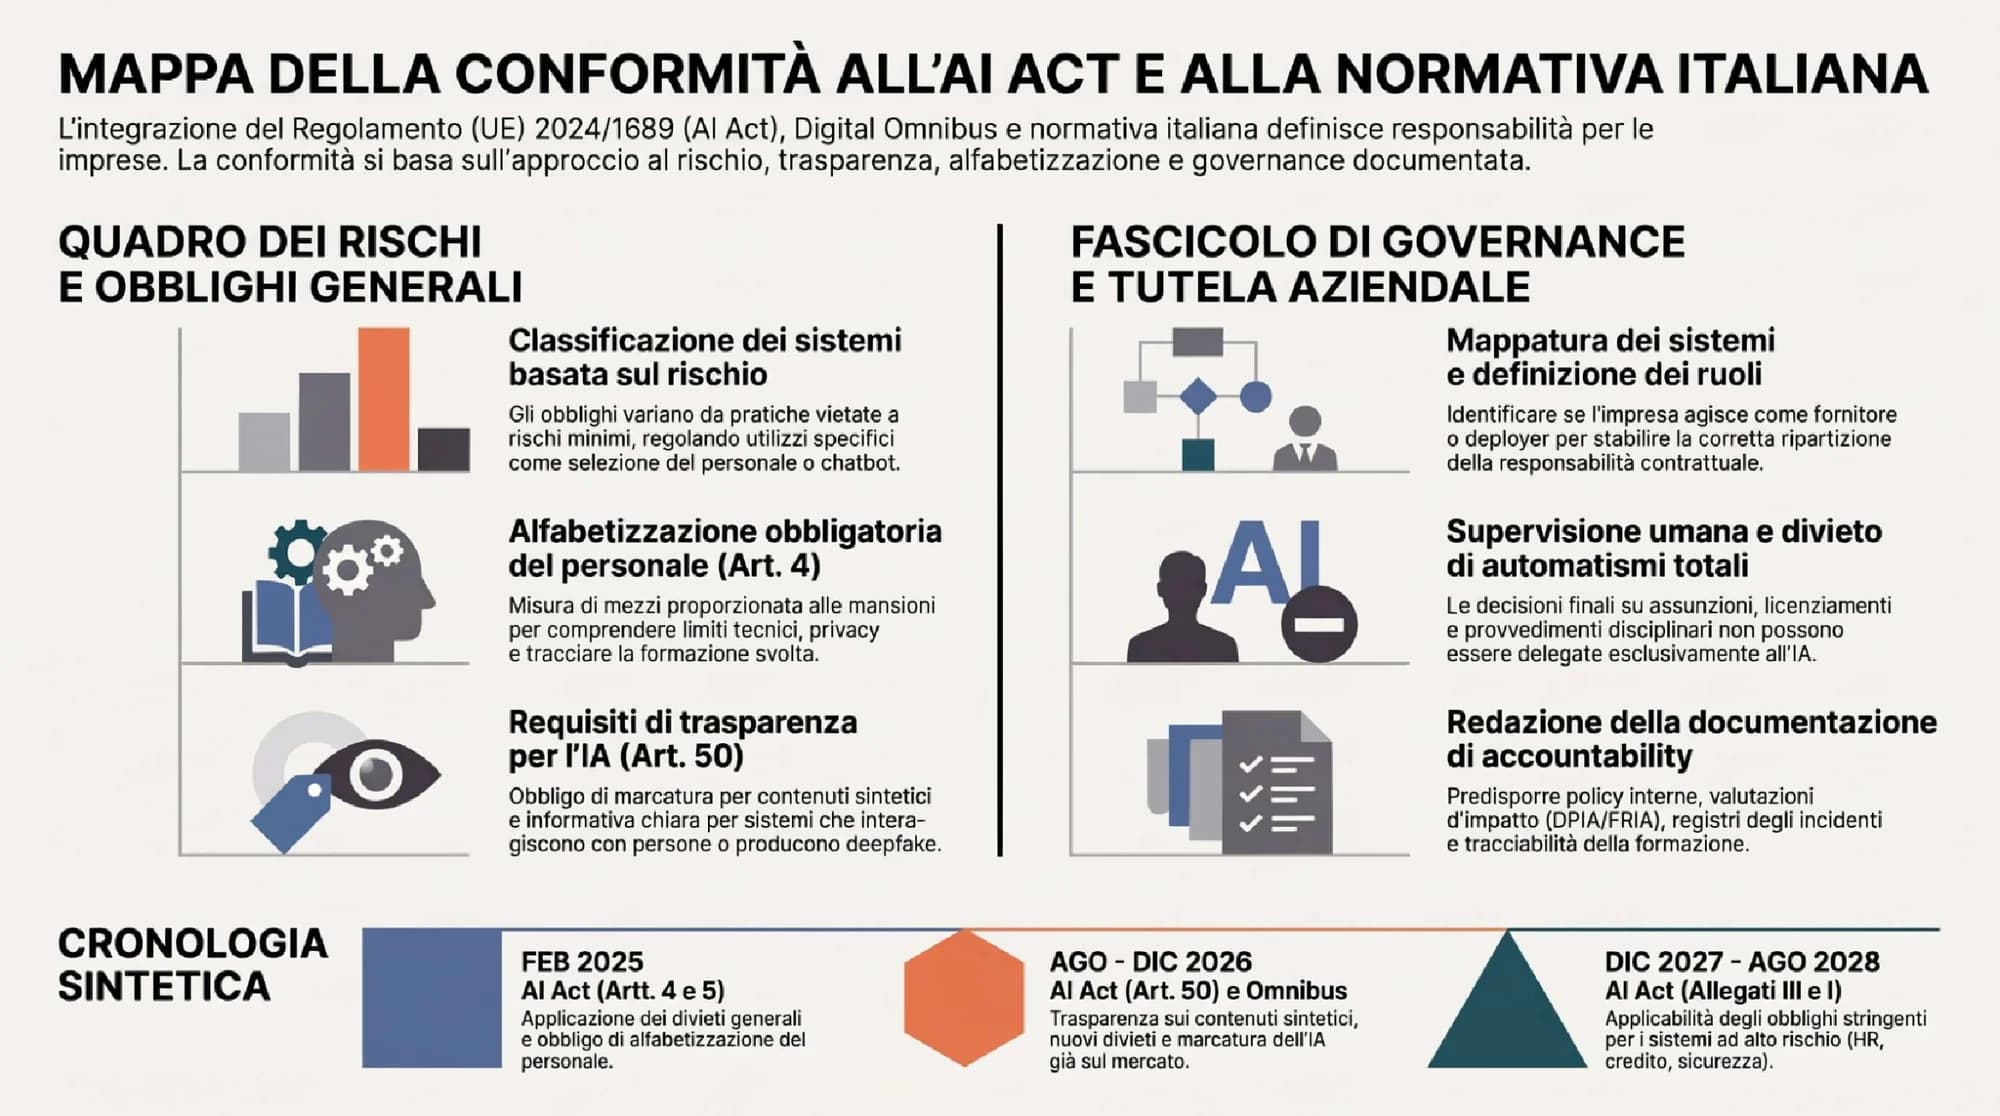
L'AI Act non regola l'intelligenza artificiale in astratto, ma i sistemi di IA in funzione dell'uso cui sono destinati, secondo livelli di rischio crescenti. Capire in quale categoria rientra un sistema, e quale ruolo riveste l'impresa (fornitore o utilizzatore, il deployer), è il primo passo di qualunque percorso di conformità: da qui dipendono gli obblighi applicabili. Un chatbot per il servizio clienti non comporta gli stessi adempimenti di un software di selezione del personale.
- Rischio inaccettabile: pratiche vietate dall'art. 5, tra cui le tecniche manipolative o subliminali che causano danni significativi, il punteggio sociale (social scoring), il riconoscimento delle emozioni sul luogo di lavoro e negli istituti di istruzione (salvo ragioni mediche o di sicurezza) e l'identificazione biometrica remota "in tempo reale" in spazi pubblici a fini di contrasto, salvo eccezioni tassative;
- Rischio alto: i sistemi elencati nell'Allegato III – per le imprese, soprattutto quelli usati per la selezione del personale e le decisioni sul rapporto di lavoro, la valutazione del merito creditizio delle persone fisiche, la determinazione dei premi nelle assicurazioni vita e malattia, l'accesso a servizi essenziali – e i sistemi che costituiscono componenti di sicurezza di prodotti già regolati dalla normativa UE (Allegato I);
- Obblighi di trasparenza: sistemi soggetti agli obblighi informativi dell'art. 50 (chatbot, contenuti generati o manipolati, deepfake), spesso indicati come "rischio limitato";
- Rischio minimo: la maggior parte degli usi correnti (filtri antispam, suggerimenti di prodotto), senza obblighi specifici dell'AI Act. Restano comunque applicabili il GDPR e le altre norme generali, oltre all'obbligo trasversale di alfabetizzazione del personale (art. 4), che riguarda tutti i fornitori e deployer di sistemi di IA a prescindere dal livello di rischio.
A parte, l'AI Act disciplina i modelli di IA per finalità generali (GPAI), come i grandi modelli linguistici: i relativi obblighi gravano su chi sviluppa i modelli, non sulle imprese che li utilizzano.
2. Sistemi ad alto rischio: in breve
Riguardano una minoranza di imprese, ma è utile conoscerne la struttura. Gli obblighi più impegnativi ricadono sul fornitore del sistema: un sistema di gestione dei rischi per l'intero ciclo di vita, pratiche di governance dei dati che includano l'esame delle possibili distorsioni (bias) e misure per individuarle, prevenirle e attenuarle, documentazione tecnica, registrazione automatica degli eventi (logging), una progettazione che consenta una supervisione umana efficace, adeguati livelli di accuratezza, robustezza e cybersicurezza, oltre alla valutazione di conformità e alla marcatura CE.
Il deployer, cioè l'impresa che utilizza il sistema, ha obblighi propri (art. 26): usarlo secondo le istruzioni del fornitore, affidarne la sorveglianza a persone competenti, monitorarne il funzionamento, conservare i log generati per almeno sei mesi e, se lo utilizza sul luogo di lavoro, informarne preventivamente i lavoratori interessati e i loro rappresentanti. Gli organismi di diritto pubblico, i soggetti privati che erogano servizi pubblici e chi usa sistemi per il merito creditizio o per le assicurazioni vita e malattia devono inoltre svolgere una valutazione d'impatto sui diritti fondamentali (FRIA, art. 27). Questi obblighi si applicheranno dal 2 dicembre 2027 (v. § 4).
Per la maggior parte delle imprese, però, gli aspetti davvero rilevanti – perché si applicano a prescindere dal settore e toccano l'uso quotidiano dell'IA generativa – sono altri: gli obblighi di trasparenza e l'alfabetizzazione del personale.
3. Trasparenza, formazione e sanzioni: chi deve fare cosa
Gli obblighi di trasparenza dell'art. 50 si applicano dal 2 agosto 2026 e non sono stati rinviati dall'Omnibus, salvo una breve proroga per la marcatura tecnica dei contenuti. Ciascun obbligo ha un destinatario preciso – fornitore o deployer – ed è proprio questa distinzione a stabilire chi deve fare cosa:
- Sistemi che interagiscono con le persone (chatbot, assistenti vocali, customer care automatizzato) – obbligo del fornitore: il sistema deve essere progettato in modo che la persona sappia di interagire con un'IA, salvo che ciò risulti evidente per una persona ragionevolmente informata, attenta e avveduta, tenuto conto del contesto. Riguarda siti di e-commerce, servizi clienti, prenotazioni automatizzate, assistenti virtuali su app e social;
- Contenuti sintetici (audio, immagini, video, testo) – obbligo del fornitore: gli output devono essere marcati in un formato leggibile da macchina e risultare rilevabili come generati o manipolati artificialmente; l'obbligo non si applica, ad esempio, alle funzioni di semplice assistenza all'editing. Per i sistemi già immessi sul mercato prima del 2 agosto 2026 l'Omnibus concede tempo fino al 2 dicembre 2026. Chi utilizza questi strumenti deve verificare che il fornitore sia in regola;
- Riconoscimento delle emozioni e categorizzazione biometrica – obbligo del deployer: chi utilizza questi sistemi deve informare le persone esposte e trattare i dati nel rispetto del GDPR;
- Deepfake – obbligo del deployer: chi utilizza l'IA per generare o manipolare immagini, audio o video che assomigliano a persone, luoghi o eventi reali e che potrebbero apparire falsamente autentici deve dichiarare che il contenuto è artificiale. Se il contenuto fa parte di un'opera manifestamente artistica, creativa, satirica o di finzione, basta segnalarne l'esistenza in modo da non ostacolare la fruizione dell'opera. Riguarda, ad esempio, video pubblicitari con testimonial ricreati digitalmente o contenuti social con volti o voci sintetizzati;
- Testi pubblicati per informare il pubblico su questioni di interesse pubblico – obbligo del deployer: vanno indicati come generati o manipolati con IA, salvo che siano stati sottoposti a revisione umana o a controllo editoriale e che una persona fisica o giuridica ne assuma la responsabilità editoriale. Può riguardare comunicati e contenuti informativi diffusi dall'impresa; i normali contenuti promozionali non rientrano automaticamente in questa categoria.
Un punto operativo spesso trascurato è proprio la qualifica del ruolo. La maggior parte delle imprese non sviluppa modelli propri e agisce come deployer di strumenti di terzi. Attenzione però: chi sviluppa – o fa sviluppare – un sistema, ad esempio un chatbot basato su un modello di terzi, e lo mette in servizio con il proprio nome o marchio può essere qualificato come fornitore di quel sistema, con i relativi obblighi. In ogni caso l'impresa deve verificare, anche contrattualmente, che gli obblighi di trasparenza a carico del fornitore siano rispettati e presidiare direttamente quelli che le competono come deployer.
A questo si legano due aspetti su cui circola molta disinformazione commerciale: la formazione e le sanzioni.
Alfabetizzazione (art. 4). Dal 2 febbraio 2025 fornitori e deployer di sistemi di IA devono occuparsi delle competenze di chi li utilizza. L'Omnibus ha riformulato la norma: oggi l'obbligo consiste nell'adottare misure per favorire l'alfabetizzazione in materia di IA (AI Literacy) del personale e delle altre persone che usano i sistemi per conto dell'impresa tenendo conto delle loro conoscenze tecniche, dell'esperienza, della formazione e del contesto d'uso, così da comprenderne i limiti tecnici (es. rischio di "allucinazioni" o bias discriminatori), la tutela dei dati aziendali e personali (GDPR) e il corretto esercizio della supervisione umana sugli output. La norma chiarisce espressamente che non è richiesto di garantire uno specifico livello di competenza individuale: è un obbligo di mezzi, non di risultato. Non servono enti accreditati, certificazioni a pagamento o un monte ore minimo: la formazione può essere svolta anche internamente, purché proporzionata alle mansioni e documentata (tramite programmi, linee guida interne, registri di presenza o attestazioni). Regole specifiche valgono invece per i professionisti iscritti a ordini e collegi, per i quali il D.Lgs. 179/2026 prevede percorsi sull'IA nella formazione iniziale e continua.
Sanzioni (art. 99). Il massimale di 35 milioni di euro o del 7% del fatturato mondiale annuo riguarda solo le pratiche vietate dall'art. 5. Per la violazione degli altri obblighi degli operatori, compresi quelli di trasparenza dell'art. 50, il tetto è di 15 milioni o del 3%; per informazioni inesatte, incomplete o fuorvianti fornite alle autorità, di 7,5 milioni o dell'1%. Per le imprese in generale vale l'importo più alto tra cifra fissa e percentuale; per PMI, start-up e – dopo l'Omnibus – per le small mid-cap vale l'importo più basso. Si tratta di massimali: la sanzione concreta è commisurata a gravità, durata, dimensione dell'impresa e altri criteri. In Italia il D.Lgs. 179/2026 ha ripreso questi massimali, ha previsto una fascia nazionale più bassa (fino a 1 milione di euro o allo 0,5% del fatturato) per la valutazione d'impatto sui diritti fondamentali e il diritto alla spiegazione, e misure non pecuniarie per le violazioni di scarsa offensività. L'art. 4 non è tra gli obblighi richiamati dall'art. 99 (non esiste quindi una sanzione automatica per la mancanza di un "bollino" formativo), ma l'assenza di misure formative documentate costituisce un'aggravante di colpa organizzativa che pesa in sede ispettiva e nella valutazione di eventuali responsabilità per danni, violazioni privacy o contenziosi di lavoro.
4. Cosa ha cambiato il Digital Omnibus on AI
Il Regolamento (UE) 2026/1744 non modifica l'impianto basato sul rischio, ma interviene sui tempi e su alcuni obblighi. Le novità principali per le imprese sono:
- Sistemi ad alto rischio dell'Allegato III (lavoro, credito, servizi essenziali): obblighi applicabili dal 2 dicembre 2027 anziché dal 2 agosto 2026;
- IA integrata in prodotti già regolati (Allegato I, ad esempio dispositivi medici, giocattoli, ascensori): dal 2 agosto 2028 anziché dal 2 agosto 2027; l'IA nei macchinari è stata ricondotta alla disciplina del Regolamento macchine;
- Alfabetizzazione (art. 4): riformulata come obbligo di adottare misure, senza garanzia di un livello individuale di competenza;
- Nuovi divieti dal 2 dicembre 2026: relativi alla generazione con IA di immagini intime di persone identificabili senza il loro consenso e di materiale pedopornografico;
- Marcatura dei contenuti sintetici: proroga al 2 dicembre 2026 per i sistemi già sul mercato prima del 2 agosto 2026;
- Small mid-cap: le imprese che superano le soglie PMI ma restano entro quelle della Raccomandazione (UE) 2025/1099 beneficiano di agevolazioni prima riservate alle PMI, tra cui documentazione semplificata e il tetto sanzionatorio più basso.
Il Regolamento introduce inoltre una base giuridica per trattare categorie particolari di dati al fine di individuare e correggere i bias e rafforza il ruolo dell'Ufficio europeo per l'IA. Restano invece invariati i divieti già applicabili dal 2025, le regole sui modelli GPAI e gli obblighi di trasparenza dell'art. 50, che si applicano dal 2 agosto 2026.
5. La Legge italiana 132/2025 e i decreti attuativi
La Legge 132/2025 va applicata in conformità all'AI Act e dichiara di non introdurre obblighi ulteriori rispetto a quelli del Regolamento per sistemi e modelli di IA. Detta principi generali (centralità della persona, trasparenza, non discriminazione, supervisione umana) e disposizioni settoriali. Per le imprese rilevano in particolare l'art. 11, secondo cui il datore di lavoro deve informare il lavoratore dell'utilizzo dell'IA nei casi e con le modalità dell'art. 1-bis del d.lgs. 152/1997; l'art. 13, che per le professioni intellettuali consente l'uso dell'IA solo per attività strumentali e di supporto, con prevalenza del lavoro intellettuale e informazione al cliente; e il nuovo reato dell'art. 612-quater c.p. (illecita diffusione di contenuti generati o alterati con sistemi di IA).
La delega è stata esercitata con due decreti legislativi. Il D.Lgs. 160/2026 riguarda l'uso dell'IA nelle attività di polizia e la responsabilità civile e penale. Il D.Lgs. 179/2026, in vigore dal 23 ottobre 2026, definisce la governance nazionale: l'AgID è autorità di notifica; l'ACN è autorità di vigilanza del mercato e punto di contatto unico; Banca d'Italia, CONSOB e IVASS vigilano sui sistemi ad alto rischio impiegati nei servizi di rispettiva competenza; il Garante privacy è autorità di vigilanza del mercato nei limiti dell'art. 74, par. 8, dell'AI Act, ferme restando le sue competenze generali in materia di protezione dei dati.
Per i datori di lavoro, il D.Lgs. 179/2026 stabilisce che le decisioni finali su costituzione, modifica e cessazione del rapporto di lavoro – compresi provvedimenti disciplinari e valutazioni delle prestazioni – non possono essere adottate unicamente sulla base di un trattamento automatizzato. Il consenso del lavoratore non consente di derogare al divieto e le decisioni adottate in violazione sono nulle; le attività di ricerca e selezione delle candidature non rientrano nelle decisioni finali. Il rinvio europeo per i sistemi ad alto rischio non incide su queste norme nazionali, già vigenti.
6. Il fascicolo di policy e governance
Da questo quadro emerge, per qualunque impresa utilizzi l'IA nei propri processi, un onere di responsabilizzazione (accountability): costruire un fascicolo documentale di policy e governance dell'IA, capace di dimostrare le scelte fatte in caso di verifica. Un fascicolo solido dovrebbe contenere almeno:
- una mappatura dei sistemi di IA utilizzati, con il ruolo dell'impresa (fornitore o deployer) e la categoria di rischio;
- una policy interna su chi può utilizzare l'IA, per quali attività e con quali limiti;
- le misure di alfabetizzazione (art. 4 AI Act), proporzionate alle mansioni e documentate: programma, materiali, registro dei partecipanti;
- le informative: ai lavoratori (art. 1-bis d.lgs. 152/1997 e art. 11 L. 132/2025) e, ove rilevante, a clienti e utenti (art. 50 AI Act);
- un presidio di supervisione umana effettiva, in particolare sulle decisioni che riguardano persone;
- le valutazioni d'impatto: la DPIA ai sensi dell'art. 35 GDPR quando il trattamento presenta rischi elevati e, per i deployer tenuti, la FRIA ai sensi dell'art. 27 AI Act;
- le verifiche contrattuali sui fornitori di strumenti di IA (ruoli, conformità all'art. 50, informazioni fornite);
- un registro degli incidenti e delle verifiche periodiche di affidabilità.
Le scadenze in sintesi
- AI Act, artt. 4 e 5 – divieti e alfabetizzazione: pratiche di IA vietate; misure per l'alfabetizzazione del personale (art. 4 riformulato dall'Omnibus). Applicabili dal 2 febbraio 2025.
- AI Act – modelli GPAI e sanzioni (art. 99): obblighi dei fornitori di modelli di IA per finalità generali; regime sanzionatorio. Dal 2 agosto 2025 (poteri di enforcement della Commissione sui modelli GPAI dal 2 agosto 2026).
- AI Act, art. 50 – trasparenza: chatbot, marcatura dei contenuti sintetici, deepfake, testi di interesse pubblico. Applicabile dal 2 agosto 2026; marcatura per i sistemi già sul mercato entro il 2 dicembre 2026.
- AI Act, art. 5 – nuovi divieti: generazione con IA di immagini intime non consensuali di persone identificabili e di materiale pedopornografico. Dal 2 dicembre 2026.
- AI Act – alto rischio (Allegato III): selezione e gestione del personale, merito creditizio, assicurazioni vita e malattia, servizi essenziali, istruzione, giustizia. Dal 2 dicembre 2027 (in origine 2 agosto 2026).
- AI Act – alto rischio (Allegato I): IA come componente di sicurezza di prodotti già regolati (es. dispositivi medici, giocattoli, ascensori). Dal 2 agosto 2028 (in origine 2 agosto 2027).
- Reg. (UE) 2026/1744 – Digital Omnibus on AI: modifica il calendario e alcuni obblighi dell'AI Act. Pubblicato in GUUE il 24 luglio 2026; in vigore dal 27 luglio 2026.
- Omnibus digitale (dati): proposte di modifica a GDPR, regole sui cookie (e-Privacy), Data Act e altre norme digitali. Ancora in discussione in prima lettura; nessuna data di conclusione.
- Legge 132/2025: principi generali e disposizioni settoriali. Pubblicata il 25 settembre 2025; in vigore dal 10 ottobre 2025.
- D.Lgs. 160/2026 e D.Lgs. 179/2026: attuazione della Legge 132/2025 – IA nelle attività di polizia e responsabilità; autorità, sanzioni, formazione, lavoro. D.Lgs. 179/2026 in vigore dal 23 ottobre 2026.
Perché non conviene comunque aspettare
Il rinvio riguarda soltanto gli obblighi sui sistemi ad alto rischio. Sono già applicabili il GDPR, l'art. 4 sull'alfabetizzazione, i divieti dell'art. 5, gli obblighi di trasparenza dell'art. 50, la Legge 132/2025 e i relativi decreti attuativi. Inoltre, un sistema di selezione del personale o di valutazione del credito scelto oggi sarà verosimilmente ancora in uso quando gli obblighi diventeranno applicabili: conviene chiedere fin d'ora al fornitore come intende adeguarsi.
Per una PMI questo significa avviare un percorso proporzionato – senza cedere ad allarmismi sulle maxi-sanzioni né a pacchetti formativi standardizzati – lavorando con metodo: mappare dove l'IA è già in uso, capire quali dati tratta, formare in modo mirato e tracciabile chi la utilizza e mettere per iscritto le regole che l'azienda si dà per usarla in modo responsabile.